Χάκερ «χτύπησαν» και τα ψυγεία του γνωστού youtuber
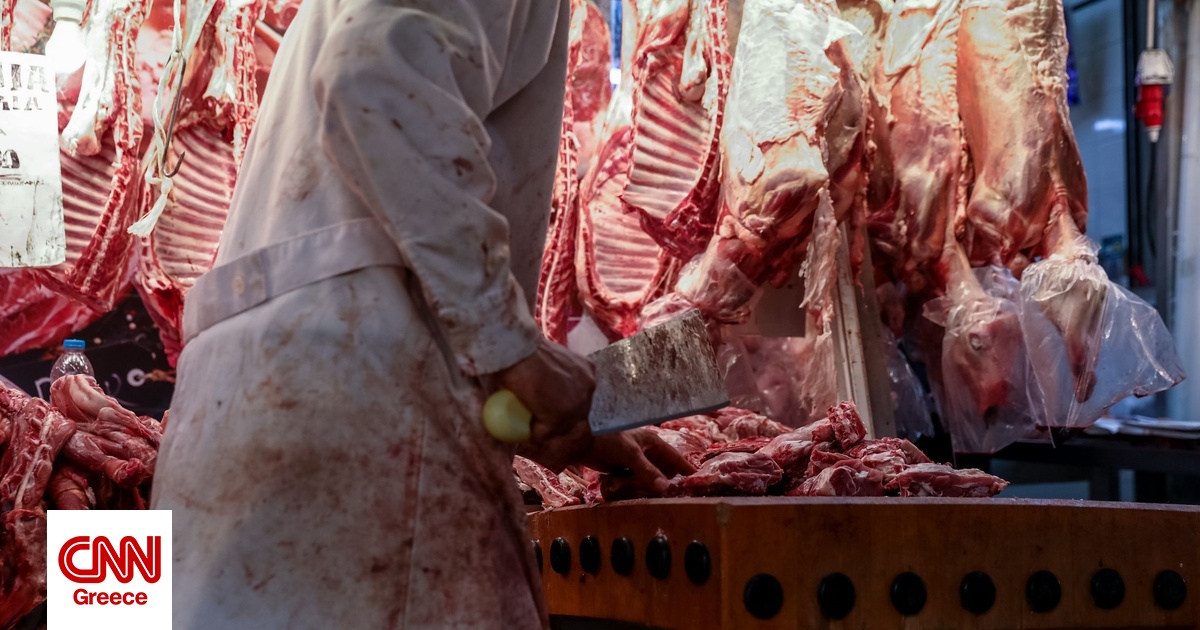
Στόχος κυβερνοεπίθεσης έγιναν τα συστήματα ψύξης του κρεοπωλείου «Μπούμπας – Κρέατα Ηπείρου» στην Κηφισιά, με τους υπευθύνους της επιχείρησης να αντιλαμβάνονται το πρόβλημα τα ξημερώματα, λίγο πριν η αύξηση της θερμοκρασίας δημιουργήσει σοβαρό κίνδυνο για τα προϊόντα που βρίσκονταν στα ψυγεία.
Μιλώντας στη «Ζούγκλα», ο ιδιοκτήτης της επιχείρησης, Γιώργος Μπούμπας, περιγράφει λεπτό προς λεπτό πώς έγινε αντιληπτή η επίθεση και πώς χρειάστηκαν περίπου δύο ώρες μέχρι να ανακτηθεί ο έλεγχος των συστημάτων.
Το περιστατικό σημειώθηκε τα ξημερώματα από Κυριακή προς Δευτέρα.
«Στις τέσσερις η ώρα, που ξεκινάνε εργασία τα παιδιά εδώ πέρα στο κατάστημα και ετοιμάζουμε τα ξενοδοχεία και τα εστιατόρια, αντιλήφθηκαν ότι στα ψυγεία κάτι δεν πήγαινε καλά με την ψύξη», ανέφερε στη «Ζούγκλα».
«Η θερμοκρασία είχε φτάσει περίπου στους 17 βαθμούς»
Σύμφωνα με τον Γιώργο Μπούμπα, τα επαγγελματικά ψυγεία της επιχείρησης είναι συνδεδεμένα μέσω Wi-Fi, ώστε τόσο η εταιρεία που διαχειρίζεται το σύστημα όσο και οι υπεύθυνοι του καταστήματος να μπορούν να παρακολουθούν τη λειτουργία τους από απόσταση.
Ωστόσο, κατά την επίθεση, οι δράστες φέρονται να απέκτησαν πρόσβαση στο σύστημα και να απενεργοποίησαν τον μηχανισμό ελέγχου και ειδοποιήσεων.
«Αυτοί είχαν μπει στο σύστημα, απενεργοποίησαν όλο τον μηχανισμό και δεν ήρθε κάποια ειδοποίηση σε εμάς ούτε στην τεχνική εταιρεία να δει ότι υπάρχει βλάβη», είπε.
Όταν οι εργαζόμενοι εντόπισαν το πρόβλημα, η θερμοκρασία είχε ήδη ανέβει σημαντικά.
«Η θερμοκρασία είχε φτάσει περίπου 17 βαθμούς. Χειροκίνητα δεν μπορούσαμε να επέμβουμε, να αλλάξουμε θερμοκρασία ή να κάνουμε εμείς κάτι από εδώ», σημείωσε.
Η προηγούμενη αναφορά για ρύθμιση στους 150 βαθμούς αφορά την τιμή που είχε εισαχθεί ηλεκτρονικά στο σύστημα ελέγχου και όχι πραγματική θερμοκρασία που αναπτύχθηκε μέσα στα ψυγεία.
«Δεν μας πήγε στο μυαλό ότι μας είχαν χακάρει»
Αρχικά οι υπεύθυνοι της επιχείρησης πίστεψαν ότι είχαν να αντιμετωπίσουν μία συνηθισμένη τεχνική βλάβη.
Επικοινώνησαν με την εταιρεία υποστήριξης, η οποία επίσης άρχισε να εξετάζει τεχνικό πρόβλημα.
«Νομίζαμε ότι είχε κάποια βλάβη. Δεν μας πήγε στο μυαλό ότι μας έχουν χακάρει», περιέγραψε ο Γιώργος Μπούμπας.
Τεχνικοί έφτασαν στο κατάστημα και, αφού διαπίστωσαν ότι δεν μπορούσαν να επέμβουν κανονικά στο σύστημα, κατέληξαν ότι τα ψυγεία είχαν παραβιαστεί.
Συνολικά χρειάστηκαν περίπου δύο ώρες μέχρι η εταιρεία να ανακτήσει τον έλεγχο και να αρχίσει να επαναφέρει τις θερμοκρασίες στα φυσιολογικά επίπεδα.
«Αν περνούσαν 6-10 ώρες, θα είχαμε ζημιά 200.000-300.000 ευρώ»
Το κρίσιμο στοιχείο στην περίπτωση του κρεοπωλείου ήταν ότι το πρόβλημα εντοπίστηκε νωρίς.
Ο Γιώργος Μπούμπας εξήγησε στη «Ζούγκλα» ότι δεν προκλήθηκε τελικά ζημιά στα προϊόντα, καθώς οι εργαζόμενοι αντιλήφθηκαν εγκαίρως την άνοδο της θερμοκρασίας.
«Ζημιά δεν υπήρχε με την έννοια ότι κάποιο μηχάνημα χάλασε ή ότι χάλασαν τα κρέατα. Επειδή το αντιληφθήκαμε νωρίς, δεν είχαμε κάποια ζημιά», ανέφερε.
Η εικόνα, ωστόσο, θα μπορούσε να είναι εντελώς διαφορετική εάν η παραβίαση είχε συμβεί αρκετές ώρες νωρίτερα ή δεν υπήρχε προσωπικό στο κατάστημα.
«Αν πέρναγε έξι, δέκα ώρες και πάνω, σίγουρα θα είχαμε πρόβλημα. Θα παθαίναμε 200.000-300.000 ευρώ ζημιά στο εμπόρευμα που είχαμε», υπογράμμισε.
Το περιστατικό αναδεικνύει έτσι πόσο γρήγορα μία κυβερνοεπίθεση σε συνδεδεμένο επαγγελματικό εξοπλισμό μπορεί να μετατραπεί από ψηφιακό πρόβλημα σε πραγματική οικονομική καταστροφή.
Αναφορές και για άλλες επιχειρήσεις
Ο ίδιος αποκάλυψε στη «Ζούγκλα» ότι, σύμφωνα με όσα ενημερώθηκε από την τεχνική εταιρεία, δεν επρόκειτο για μεμονωμένο περιστατικό.
«Μας είπαν ότι εδώ στην περιοχή άλλες δύο επιχειρήσεις είχαν πρόβλημα», ανέφερε, προσθέτοντας ότι του μεταφέρθηκε πως αντίστοιχα περιστατικά έχουν εμφανιστεί και σε άλλες περιοχές της χώρας.
Μέχρι στιγμής δεν έχει αποδειχθεί ότι όλα τα περιστατικά προέρχονται από τον ίδιο δράστη ή αποτελούν τμήμα μίας ενιαίας συντονισμένης επίθεσης.
Τα καινούργια ψυγεία πιο εκτεθειμένα λόγω Wi-Fi
Ένα ακόμη στοιχείο που επισημαίνει ο Γιώργος Μπούμπας αφορά τη διαφορά ανάμεσα στον παλαιότερο και τον νεότερο επαγγελματικό εξοπλισμό.
Τα σύγχρονα συστήματα ψύξης διαθέτουν δυνατότητα σύνδεσης στο διαδίκτυο, επιτρέποντας την απομακρυσμένη παρακολούθηση και διαχείρισή τους.
Αυτό όμως δημιουργεί ταυτόχρονα και ένα πιθανό σημείο εισόδου για κακόβουλους χρήστες εάν τα συστήματα δεν είναι επαρκώς προστατευμένα.
«Αυτό συμβαίνει κυρίως στις καινούργιες τεχνολογίες ψυγείων, τα οποία λειτουργούν μέσω Wi-Fi. Τα παλιά μοτέρ δεν έχουν κανένα πρόβλημα», είπε ο επιχειρηματίας.
Μετά το περιστατικό, η επιχείρηση προχώρησε σε αποσύνδεση των επηρεαζόμενων συστημάτων από το ασύρματο δίκτυο μέχρι να βρεθεί ασφαλέστερη μόνιμη λύση.
Είχαν εντοπιστεί πάνω από 300 εκτεθειμένα συστήματα στην Ελλάδα
Η περίπτωση της Κηφισιάς έρχεται λίγες εβδομάδες μετά την προειδοποίηση της Εθνικής Αρχής Κυβερνοασφάλειας.
Στις 14 Οκτωβρίου, η ΕΑΚ ανακοίνωσε ότι είχε εντοπίσει στην Ελλάδα πάνω από 300 συστήματα εκτεθειμένα στο δημόσιο διαδίκτυο, κυρίως ελεγκτές εμπορικής ψύξης των Danfoss, Copeland/Dixell και Carel.
Η Αρχή είχε καλέσει επιχειρήσεις και φορείς να αποσυνδέσουν τέτοιου είδους εξοπλισμό από το δημόσιο διαδίκτυο και να επιτρέπουν απομακρυσμένη πρόσβαση μόνο μέσω VPN και πολυπαραγοντικής αυθεντικοποίησης.
Παράλληλα, είχε συστήσει αλλαγή των εργοστασιακών κωδικών, εγκατάσταση των τελευταίων ενημερώσεων ασφαλείας και αντικατάσταση παλαιού εξοπλισμού που δεν υποστηρίζεται πλέον από τον κατασκευαστή.
Ολόκληρη η δήλωση του Γιώργου Μπούμπα στην «Ζούγκλα»
Ποιος είναι ο Γιώργος Μπούμπας
Ο Γιώργος Μπούμπας εκπροσωπεί την τρίτη γενιά οικογένειας με μακρά παρουσία στον χώρο της κτηνοτροφίας και του κρέατος, με τις ρίζες της δραστηριότητας να βρίσκονται στην Ήπειρο.
Τα τελευταία χρόνια η επιχείρηση έχει αναπτύξει παρουσία στα βόρεια προάστια της Αθήνας, με καταστήματα στα Μελίσσια και την Κηφισιά.
Ο ίδιος έχει γίνει περισσότερο γνωστός και μέσα από τη δημόσια παρουσία του στα μέσα κοινωνικής δικτύωσης και το YouTube, όπου παρουσιάζει κοπές κρέατος, προϊόντα, συνταγές και συμβουλές μαγειρικής.
Παράλληλα, έχει εμφανιστεί σε τηλεοπτικές εκπομπές και ρεπορτάζ με αντικείμενο την αγορά του κρέατος και τη λειτουργία της επιχείρησής του.
Κυβερνοεπιθέσεις στα ψυγεία σε ολόκληρη την Ευρώπη
Το περιστατικό στην Κηφισιά καταγράφεται ενώ ένα νέο κύμα κυβερνοεπιθέσεων σε συστήματα εμπορικής ψύξης έχει προκαλέσει αναστάτωση σε ευρωπαϊκές αλυσίδες λιανικής.
Περισσότερα από 100 καταστήματα στην Ευρώπη αντιμετώπισαν προβλήματα στα ψυγεία και στους καταψύκτες τους, με περιστατικά σε Βέλγιο, Λουξεμβούργο, Σουηδία και Ιρλανδία, μεταξύ άλλων.
Στο Βέλγιο επηρεάστηκαν δεκάδες καταστήματα της Delhaize, περίπου 15 σημεία της Carrefour και καταστήματα του ομίλου Colruyt. Στη Σουηδία προβλήματα καταγράφηκαν στις ICA και Coop, ενώ στην Ιρλανδία επηρεάστηκαν 13 καταστήματα SuperValu.
Κρέατα 15.000 ευρώ καταστράφηκαν σε κρεοπωλείο στο Βέλγιο
Χαρακτηριστικό είναι περιστατικό σε κρεοπωλείο στο Hove του Βελγίου.
Η θερμοκρασία στα ψυγεία ανέβηκε στους 18 βαθμούς Κελσίου, με αποτέλεσμα να καταστραφούν προϊόντα κρέατος αξίας περίπου 15.000 ευρώ.
Σε σουηδικό κατάστημα, οι θερμοκρασίες σε ψυγεία και καταψύκτες φέρονται να άλλαξαν δραστικά, οδηγώντας επίσης στην απόσυρση προϊόντων.
Οι επιθέσεις αυτές δείχνουν πόσο ευάλωτες μπορεί να γίνουν εγκαταστάσεις που μέχρι πριν από λίγα χρόνια θεωρούνταν απλώς μηχανολογικός εξοπλισμός αλλά σήμερα ελέγχονται ψηφιακά και εξ αποστάσεως.
Είχε προηγηθεί το μεγάλο χτύπημα στη Γαλλία
Το νέο κύμα ακολουθεί μεγάλη κυβερνοεπίθεση που είχε καταγραφεί τον Οκτώβριο στη Γαλλία.
Η Εθνική Αρχή Κυβερνοασφάλειας είχε αναφέρει ότι επιτιθέμενοι απέκτησαν πρόσβαση σε συστήματα ψύξης εκατοντάδων γαλλικών σούπερ μάρκετ, αυξάνοντας τις θερμοκρασίες έως και τους 50 βαθμούς Κελσίου, προκαλώντας καταστροφή τροφίμων και, σε ορισμένες περιπτώσεις, ακόμη και πυρκαγιές.
Το Reuters έχει επίσης καταγράψει ότι στις γαλλικές επιθέσεις χρησιμοποιούνταν συστήματα των Danfoss, Copeland και Dixell, με το περιστατικό να αναδεικνύει τον κίνδυνο από εξοπλισμό που παραμένει συνδεδεμένος στο διαδίκτυο με παλαιό ή μη ενημερωμένο λογισμικό.
Μέχρι στιγμής δεν έχει ταυτοποιηθεί δημόσια ο δράστης πίσω από το νέο κύμα επιθέσεων, ούτε έχει αποδειχθεί ότι όλα τα περιστατικά στην Ευρώπη και την Ελλάδα συνδέονται μεταξύ τους.
Το περιστατικό στο κρεοπωλείο της Κηφισιάς δείχνει, πάντως, με τον πιο άμεσο τρόπο το διακύβευμα: σε μία επιχείρηση τροφίμων, μία παραβίαση που ξεκινά από ένα Wi-Fi και έναν ψηφιακό ελεγκτή μπορεί μέσα σε λίγες ώρες να απειλήσει εμπόρευμα αξίας εκατοντάδων χιλιάδων ευρώ.
Δημοσιεύτηκε ! 2026-11-03 11:04:00