Park Jin Hyok: Ποιος είναι ο Βορειοκορεάτης χάκερ που έκλεψε 6,3 δισ. δολάρια από την Binance
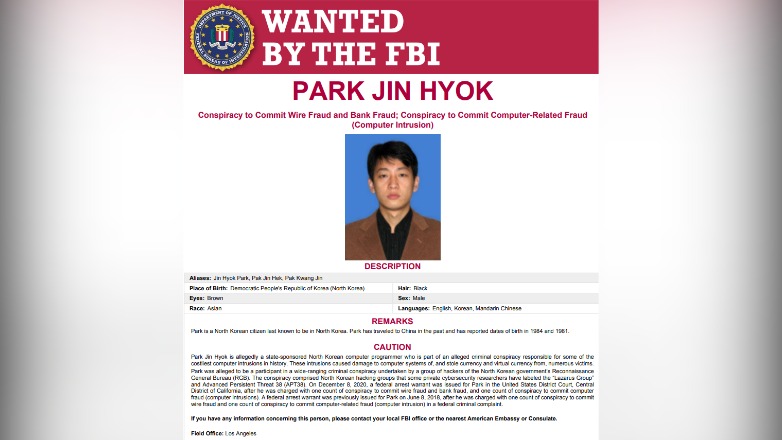
Στην έκδοση διεθνούς εντάλματος σύλληψης για τον Park Jin Hyok προχώρησαν επίσημα οι αμερικανικές διωκτικές αρχές, σημαίνοντας παγκόσμιο συναγερμό για τη δράση του φερόμενου ως επικεφαλής της ομάδας κυβερνοεπιθέσεων Lazarus.
Ο άνδρας, ο οποίος σύμφωνα με τα στοιχεία των δυτικών υπηρεσιών γεννήθηκε στις 4 Φεβρουαρίου 1990 στη Βόρεια Κορέα και σπούδασε στο πανεπιστήμιο τεχνολογίας Kim Chaek στην Πιονγιάνγκ, θεωρείται από τις αμερικανικές μυστικές υπηρεσίες ως ο βασικός συντονιστής ψηφιακών χτυπημάτων που δρουν κατ’ εντολήν της ηγεσίας της χώρας του.
Παρά τις καταγγελίες, η κυβέρνηση της Βόρειας Κορέας αρνείται κατηγορηματικά ακόμη και την ίδια του την ύπαρξη, παρέχοντάς του πλήρη προστασία στο εσωτερικό της.
Από την «Επιχείρηση Τροία» στο μεγάλο χτύπημα της Sony Pictures
Τα πρώτα βήματα της δράσης του εντοπίζονται στην Κίνα, όπου εργάστηκε για την εταιρεία-βιτρίνα «Chosun Expo», λειτουργώντας παράλληλα για λογαριασμό των υπηρεσιών πληροφοριών της πατρίδας του. Επιστρέφοντας στην Πιονγιάνγκ, οργάνωσε την ομάδα Lazarus στρατολογώντας εξειδικευμένους προγραμματιστές:
-
Το 2009 ξεκίνησε η τριετής επιχείρηση κυβερνοκατασκοπείας με την κωδική ονομασία «Επιχείρηση Τροία» σε βάρος της κυβέρνησης της Νότιας Κορέας.
-
Το 2014 εκδηλώθηκε η πολύκροτη επίθεση στη Sony Pictures, με διαρροή απορρήτων emails, προσωπικών δεδομένων και σεναρίων όπως της ταινίας «Spectre», ενώ μέσω παραλλαγής του κακόβουλου λογισμικού Shamoon καταστράφηκαν κρίσιμες υποδομές της εταιρείας.
-
Την ευθύνη για τη Sony είχαν αναλάβει οι «Φύλακες της Ειρήνης» (Guardians of Peace), με τη CIA και την NSA να ταυτοποιούν ως υπεύθυνο τον ίδιο και το βορειοκορεατικό δίκτυο, παρά τις επίσημες διαψεύσεις της Πιονγιάνγκ.
Η ληστεία στο Μπαγκλαντές, το WannaCry και η εισβολή στην Binance
Η επιχειρησιακή δραστηριότητα κλιμακώθηκε το 2016 με την επίθεση στην Κεντρική Τράπεζα του Μπαγκλαντές, από όπου υπεξαιρέθηκαν 81 εκατομμύρια δολάρια μέσω του διεθνούς τραπεζικού συστήματος. Έναν χρόνο αργότερα, το κακόβουλο λογισμικό Cryptoworm/WannaCry έπληξε εκατοντάδες χιλιάδες υπολογιστές σε δεκάδες χώρες, μεταξύ των οποίων η Ουκρανία, η Ρωσία και η Ινδία, παραλύοντας νοσοκομεία του βρετανικού συστήματος υγείας καθώς και πολυεθνικούς ομίλους όπως η Boeing, η Toyota, η Renault και η McDonald’s.
Στην πρόσφατη επίθεση κατά του ανταλλακτηρίου κρυπτονομισμάτων Binance, το παρακλάδι της Lazarus με την ονομασία Trader Traitor κατάφερε να αποσπάσει 6,3 δισεκατομμύρια δολάρια από ψηφιακά πορτοφόλια χρηστών.
Η ενέργεια αυτή αποδόθηκε από το FBI, τη CIA και την NSA στη Βόρεια Κορέα, η οποία κατηγορείται ότι διοχετεύει τα κεφάλαια αυτά σε εξοπλιστικά προγράμματα πυρηνικών όπλων, βαλλιστικών πυραύλων και drones.
Αξιωματούχοι δυτικών υπηρεσιών επισημαίνουν πάντως ότι οι πιθανότητες σύλληψής του παραμένουν ελάχιστες, καθώς ο Park Jin Hyok ζει και κινείται σε απόλυτα ελεγχόμενο και οχυρωμένο περιβάλλον στην Πιονγιάνγκ, χωρίς να πραγματοποιεί μετακινήσεις εκτός συνόρων.
Δημοσιεύτηκε ! 2026-11-03 17:33:00